Cyberaanval en aansprakelijkheid
Na de hack bij Albert Heijn: kun jij bewijzen dat je je huiswerk deed?
Bijna twee weken geen bezorging, lege schappen en volgens retaildeskundigen tot 200 miljoen euro aan gemiste omzet. De cyberaanval op Albert Heijn laat zien hoe snel een bedrijf stil kan komen te liggen. Voor de meeste organisaties begint de echte rekening pas daarna: bij de klant, de handelspartner of de toezichthouder die wil weten wat je had geregeld.
Een cyberaanval voorkomen lukt niet altijd. Ook niet bij een concern met de middelen van Ahold Delhaize. Maar de vraag die na een aanval op tafel komt, gaat zelden over de hacker. Die gaat over jou: welke maatregelen had je genomen, en kun je dat aantonen?
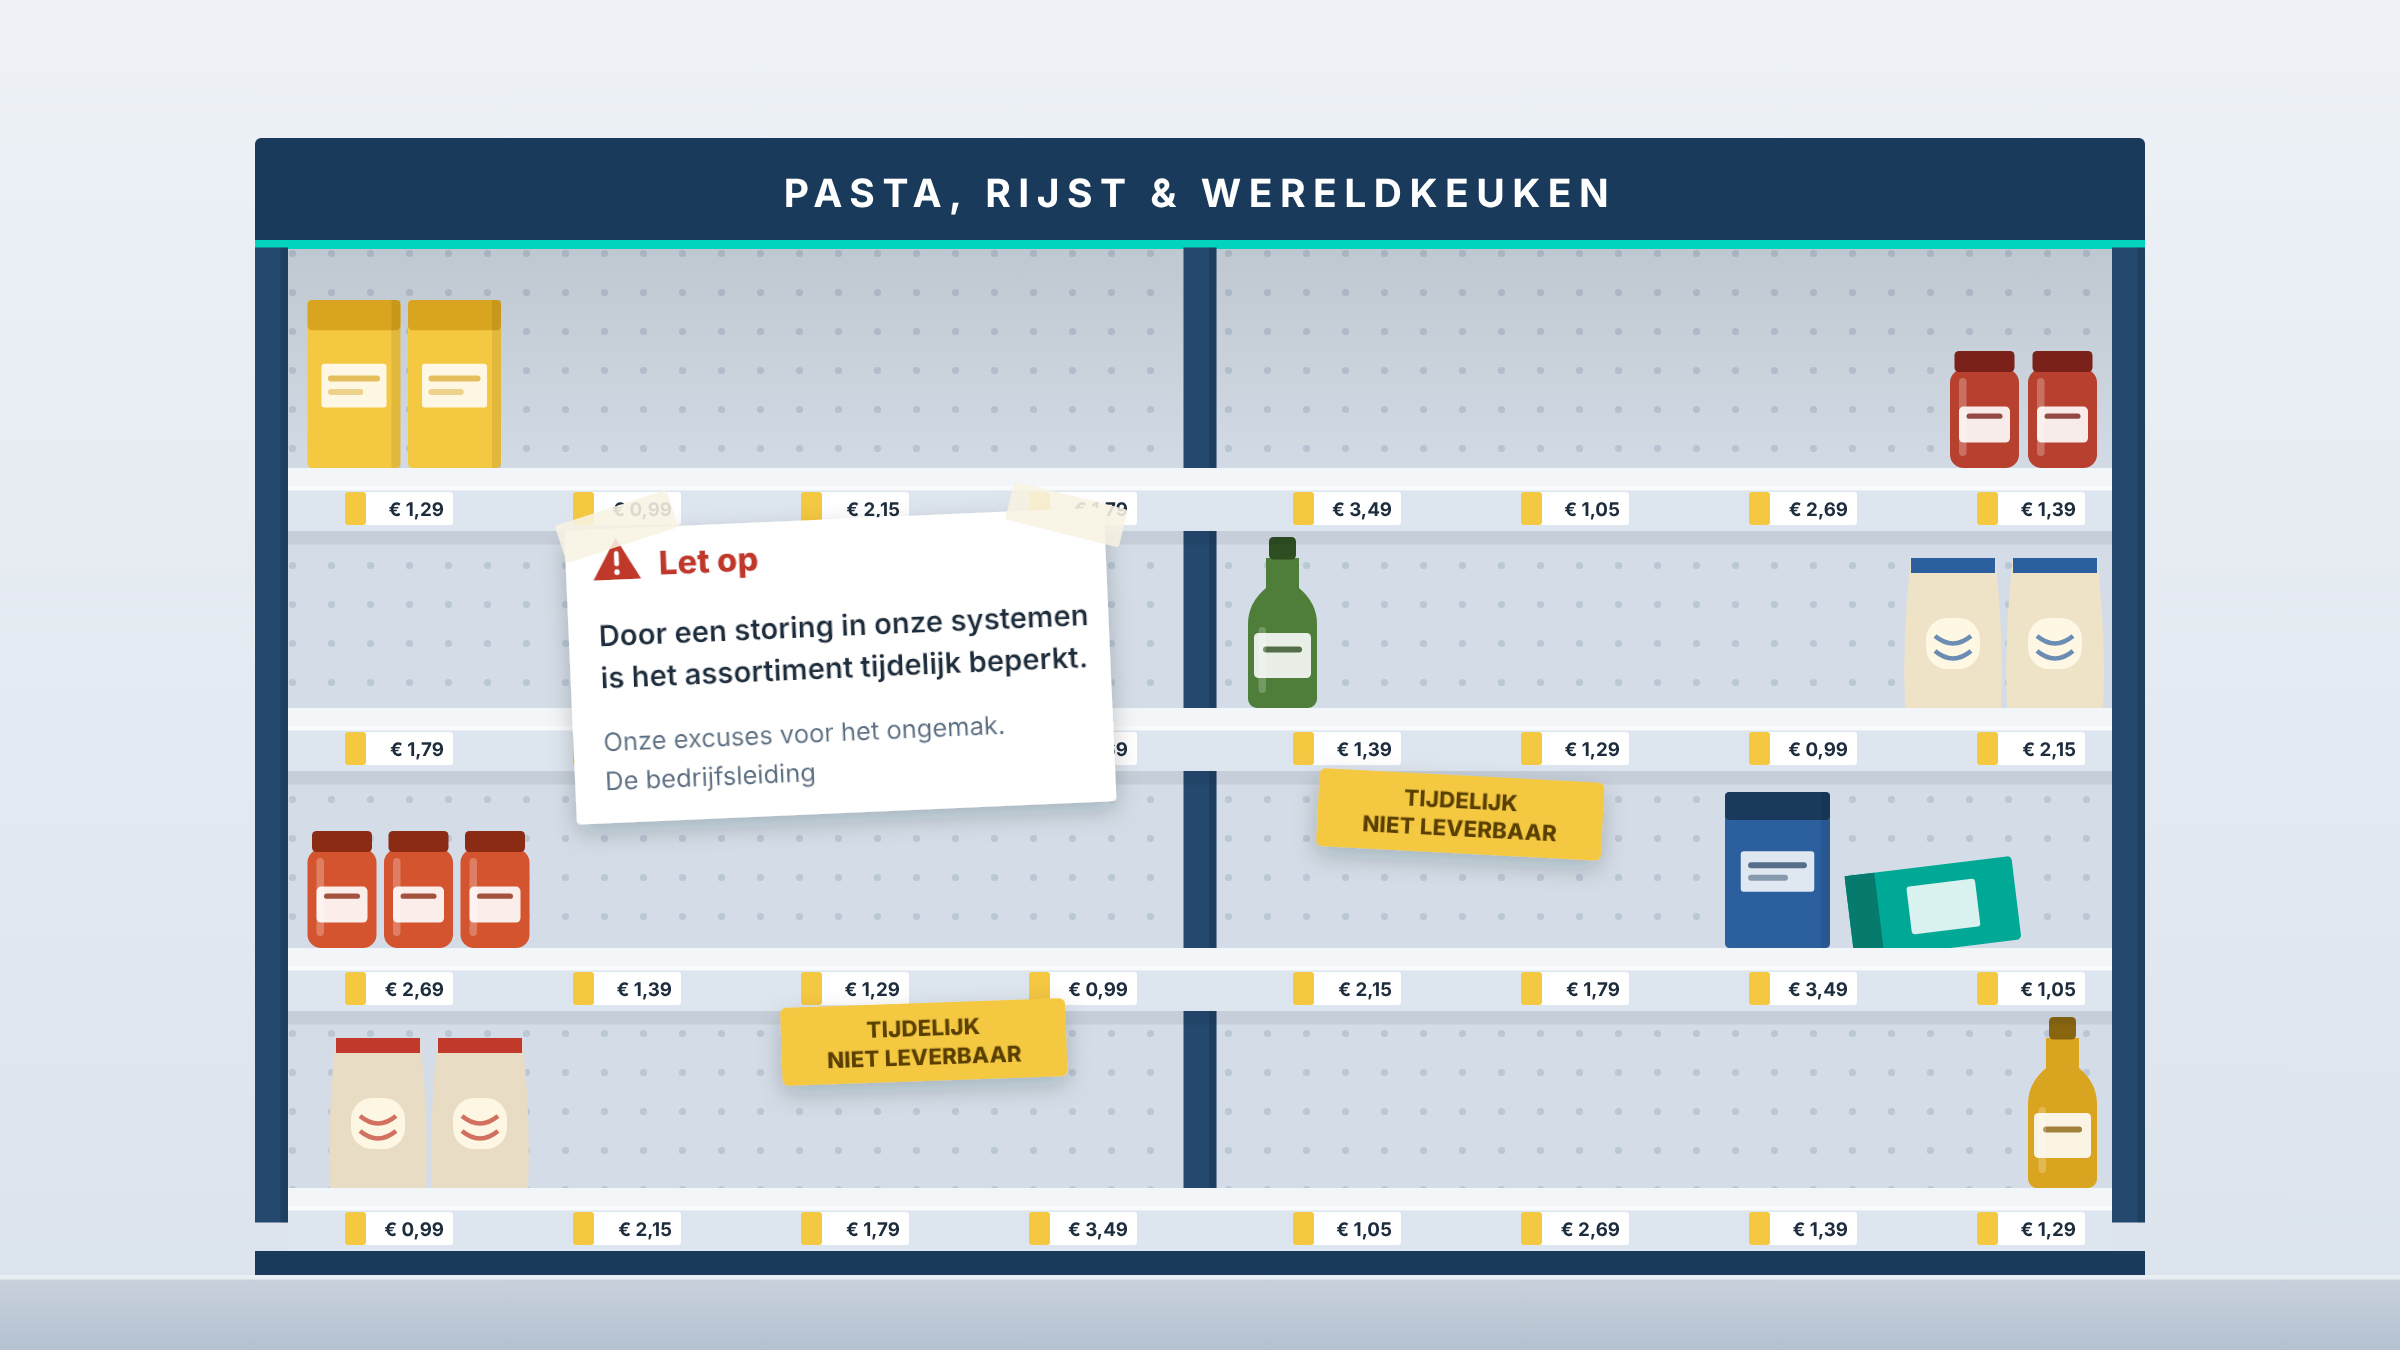
Valt de IT uit, dan blijven ook de schappen leeg. Illustratie: Isatis Business Solutions
Een zondagmiddag in oktober
Op zondag 11 oktober ziet Albert Heijn verdachte activiteit in zijn IT-systemen. Het bedrijf grijpt in en haalt uit voorzorg systemen offline. De gevolgen zijn direct voelbaar: distributiecentra liggen stil, de websites en apps van Albert Heijn, Etos en Gall & Gall zijn onbereikbaar en alle online bestellingen worden geannuleerd. Pas op 23 oktober komt de bezorging weer op gang, met ongeveer een derde van de capaciteit.
Ahold Delhaize informeert het Nationaal Cyber Security Centrum binnen 24 uur en deelt gegevens over de aanvallers met andere bedrijven. Volgens het bedrijf zijn er geen aanwijzingen dat gevoelige gegevens van klanten, medewerkers of partners zijn gestolen. De aangifte volgt pas op 19 oktober, nadat politie en Openbaar Ministerie het bedrijf daar publiekelijk toe hadden opgeroepen.
De les voor iedere directie: als een concern met eigen securityteams bijna twee weken nodig heeft om weer te bezorgen, hoe lang ligt jouw organisatie dan stil?
Wie stuurt de rekening?
De schade van een aanval blijft zelden beperkt tot je eigen stilstand. Minstens vier partijen kunnen je aanspreken.
- De toezichthouder. Sinds 15 augustus 2026 geldt de Cyberbeveiligingswet, de Nederlandse uitwerking van de Europese NIS2-richtlijn. Ruim 8.000 organisaties moeten zich registreren, passende maatregelen nemen en ernstige incidenten binnen 24 uur melden. De boetes lopen op tot 10 miljoen euro of 2 procent van de wereldwijde jaaromzet. Daarnaast ziet de Autoriteit Persoonsgegevens toe op de beveiliging van persoonsgegevens.
- Klanten en handelspartners. Lever je niet wat je hebt beloofd, haal je een servicegarantie niet of voldoe je niet aan de beveiligingseisen uit hun inkoopvoorwaarden? Dan kunnen zij je aanspreken op wanprestatie. Grote afnemers die zelf onder de Cyberbeveiligingswet vallen, leggen hun eisen steeds vaker via contracten bij hun leveranciers neer.
- Derden die via jou schade lijden. Denk aan een gehackte mailbox waaruit valse facturen naar klanten gaan, of een koppeling waarlangs een aanval overslaat naar een partner. Wie daardoor schade lijdt, kan jou aansprakelijk stellen.
- Mensen van wie gegevens op straat liggen. Na de datahack bij Odido in februari, waarbij gegevens van ruim zes miljoen klanten uitlekten, is een massaclaim gestart. Onder de AVG kunnen betrokkenen ook immateriële schade vorderen.
En dan zijn er de bestuurders zelf. Onder de Cyberbeveiligingswet is het bestuur eindverantwoordelijk voor cyberrisico's en verplicht om zich daarin te laten trainen. Bestuurders die tekortschieten, kunnen persoonlijk aansprakelijk worden gesteld.
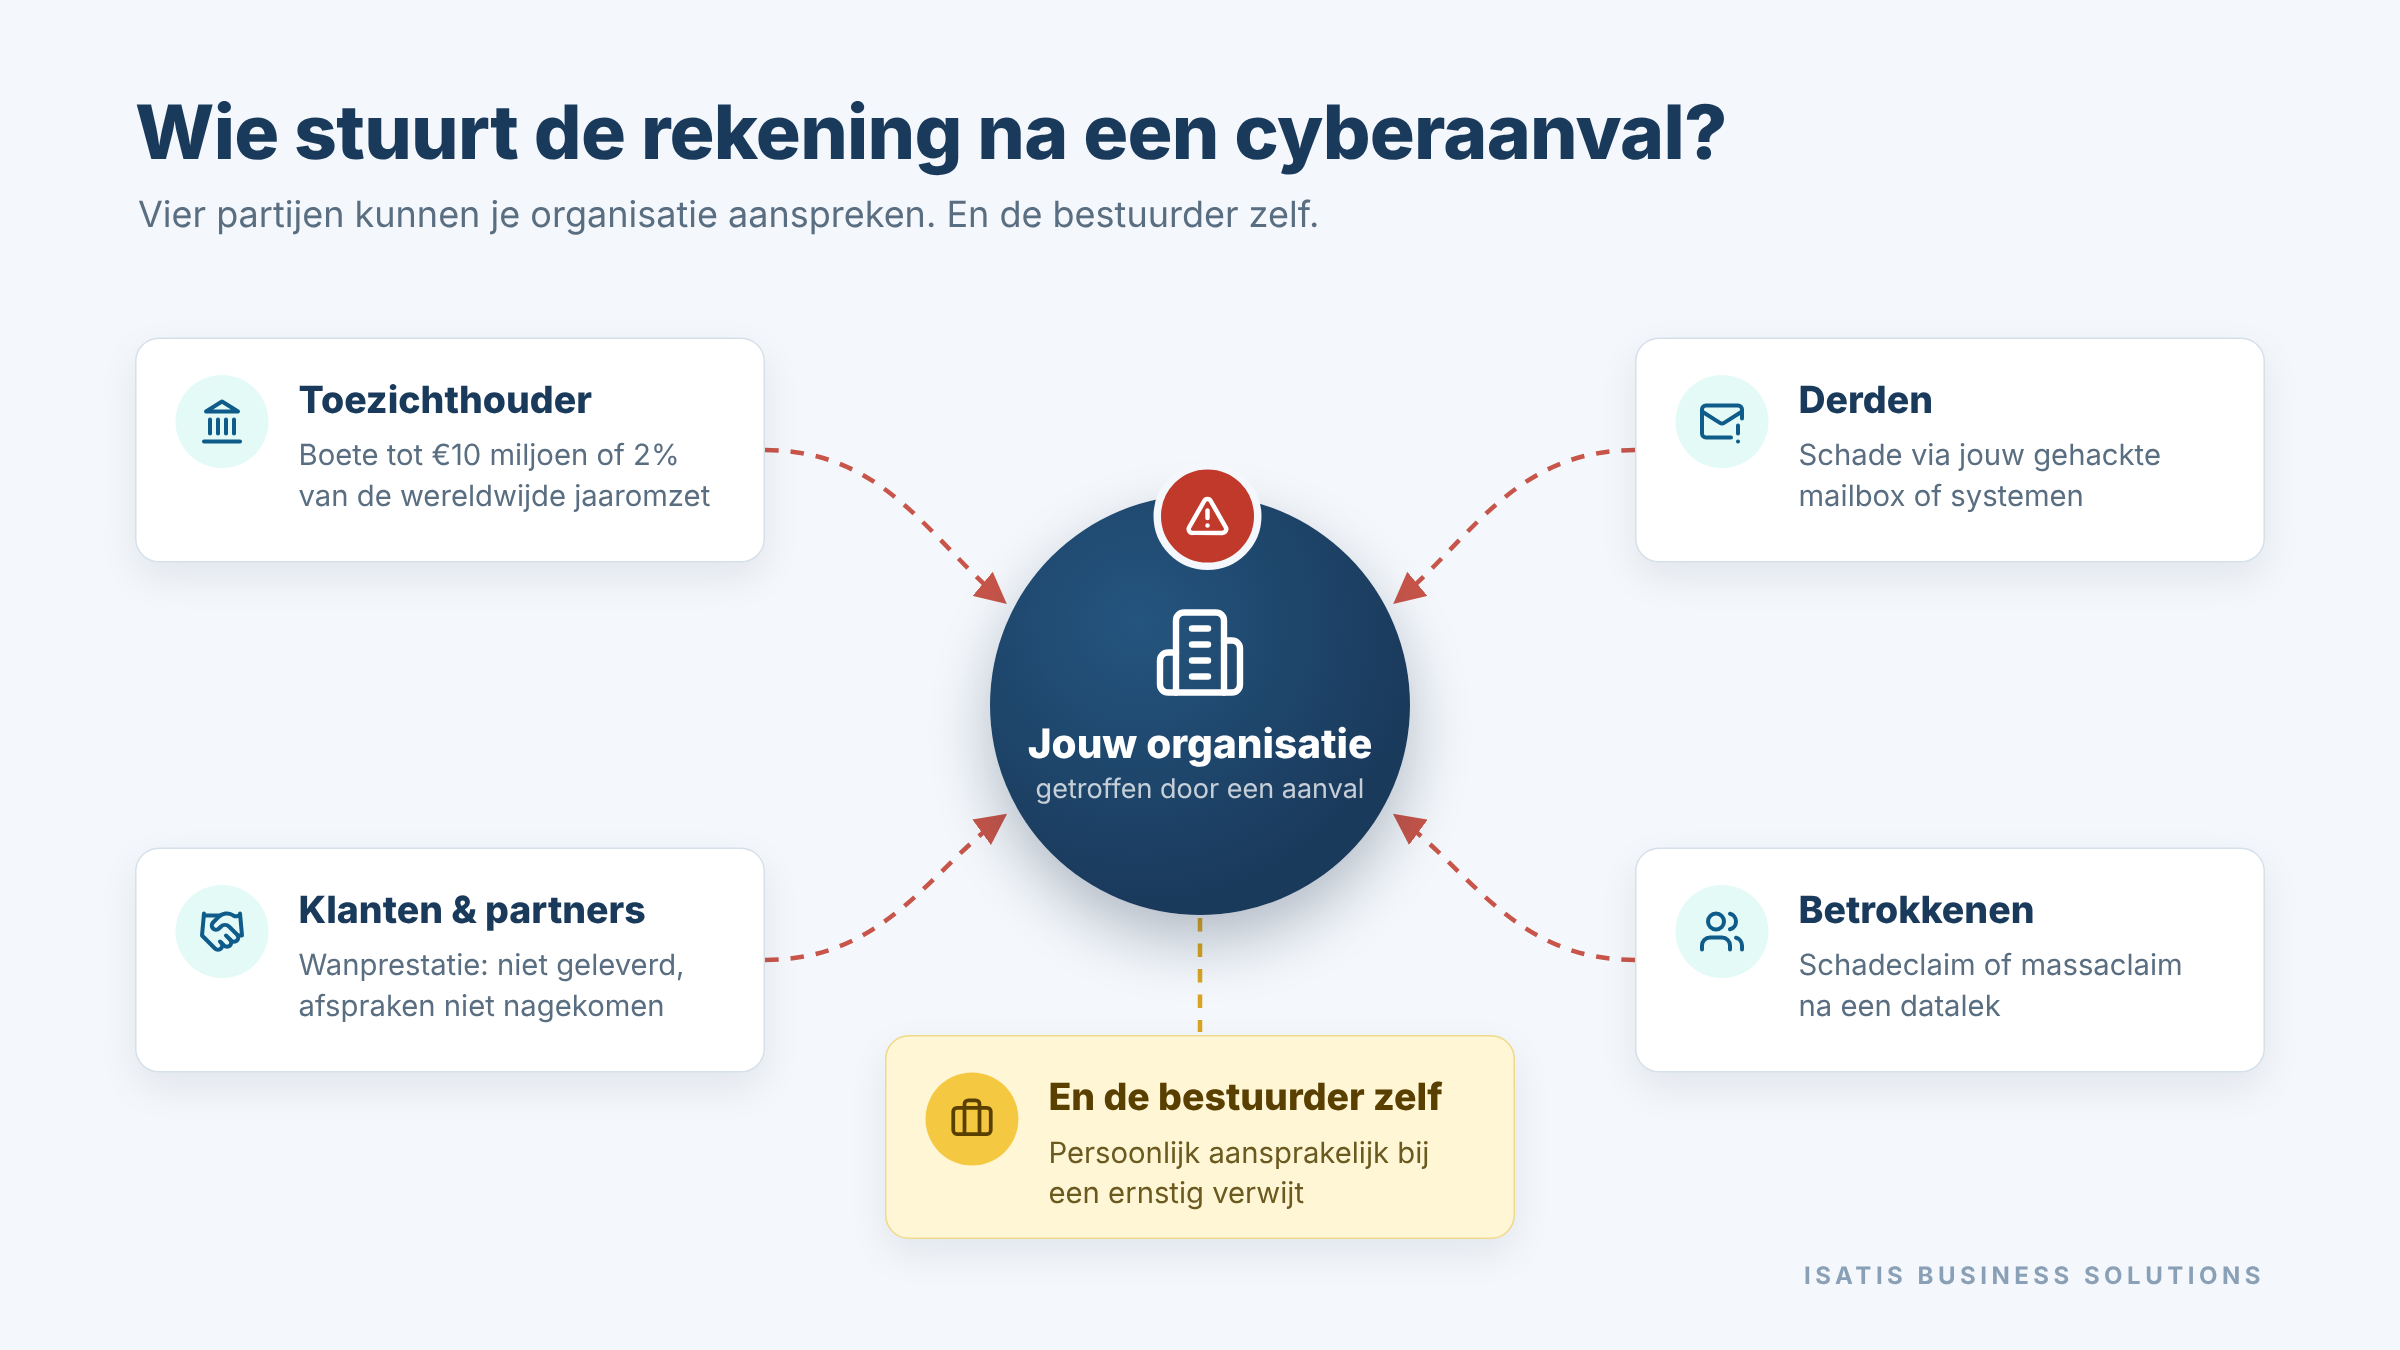
Na een aanval kunnen vier partijen je organisatie aanspreken. En de bestuurder zelf.
De bewijslast ligt bij jou
Hoe dat in de praktijk uitpakt, liet het Gerechtshof Arnhem-Leeuwarden in december 2025 zien. Een hacker kreeg toegang tot de mailbox van een autobedrijf en stuurde een koper een valse betaalinstructie. De koper maakte het restbedrag over naar de rekening van de crimineel.
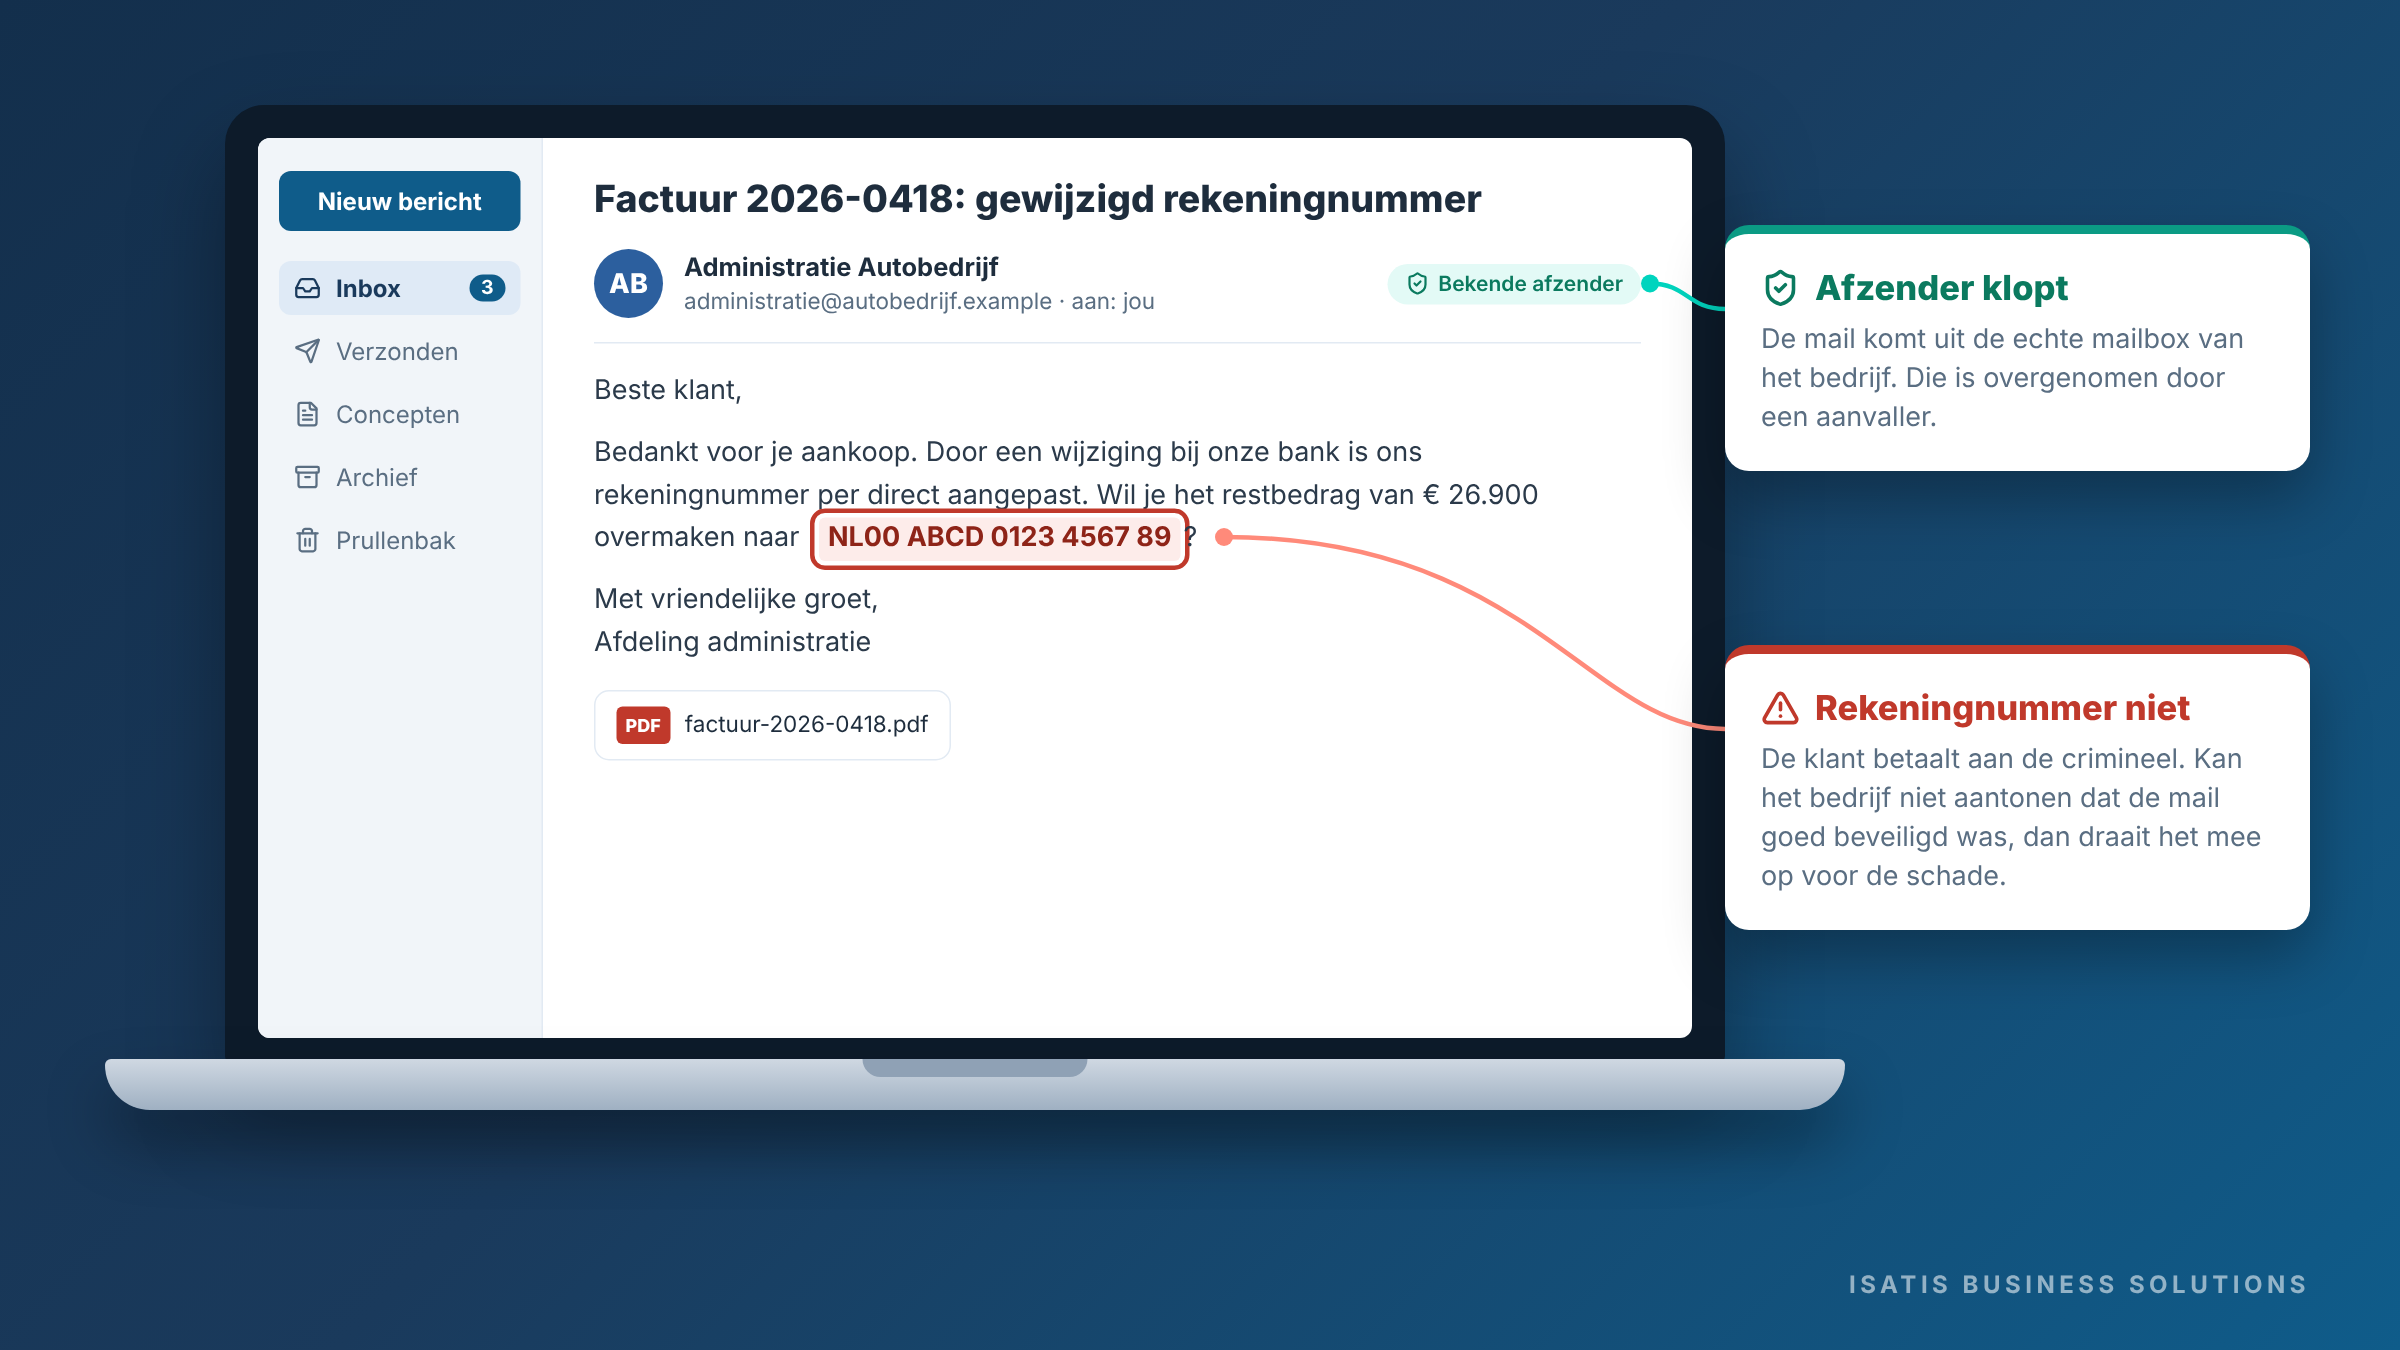
De afzender klopt, het rekeningnummer niet. Illustratie met fictieve gegevens.
Volgens het hof moest het autobedrijf aantonen dat zijn e-mail passend beveiligd was. Dat lukte niet. Omdat de koper zelf ook beter had moeten opletten, moest het bedrijf de helft van de schade vergoeden.
De les: een hack op zich maakt je niet aansprakelijk, het ontbreken van aantoonbaar passende maatregelen wel. En wie zijn IT heeft uitbesteed, blijft zelf verantwoordelijk voor die beveiliging.
Aansprakelijkheid helemaal uitsluiten kan dus niet. Ook een beperking in je algemene voorwaarden helpt niet bij bewuste roekeloosheid, zoals het negeren van bekende risico's. Wat wel kan: het risico verkleinen, en zorgen dat je kunt bewijzen dat je zorgvuldig hebt gehandeld.
Vijf vragen voor de directietafel
Kan jouw organisatie deze vragen vandaag met ‘ja’ beantwoorden, en dat onderbouwen met documenten?
- Weten we wat onze kroonjuwelen zijn? Welke processen en systemen zijn kritiek, en hoe lang kunnen we zonder?
- Is de basis op orde? Meerfactorauthenticatie op e-mail en toegang op afstand, snelle beveiligingsupdates en back-ups die aanvallers niet kunnen versleutelen. En hebben we die back-ups ook echt teruggezet?
- Kunnen we binnen 24 uur handelen? Wie besluit om systemen af te sluiten, wie meldt bij het NCSC en de Autoriteit Persoonsgegevens, wie doet aangifte en wie waarschuwt klanten en partners? Ook in het weekend.
- Weten we wat we partners hebben beloofd? Welke beveiligingseisen, servicegaranties en boeteclausules hebben we getekend, en kunnen we die ook tijdens een aanval nakomen?
- Zijn we goed verzekerd? Dekt onze polis ook claims van klanten, partners en betrokkenen? Een gewone bedrijfsaansprakelijkheidsverzekering dekt cyberschade bij anderen soms niet, of maar tot een laag bedrag. En voldoen we aan de eisen die de verzekeraar stelt?
Twijfel je bij een van deze vragen? Dan weet je waar je moet beginnen.
Van 0-meting naar stappenplan
Wij kunnen helpen om dit overzichtelijk aan te pakken. Dat begint met een 0-meting: een eerlijk beeld van waar je nu staat. Met onze checklist van ruim veertig vragen brengen we bestuur en verantwoordelijkheden, de Cyberbeveiligingswet, technische maatregelen, medewerkers, leveranciers, incidentrespons en aansprakelijkheid tegenover derden in kaart.
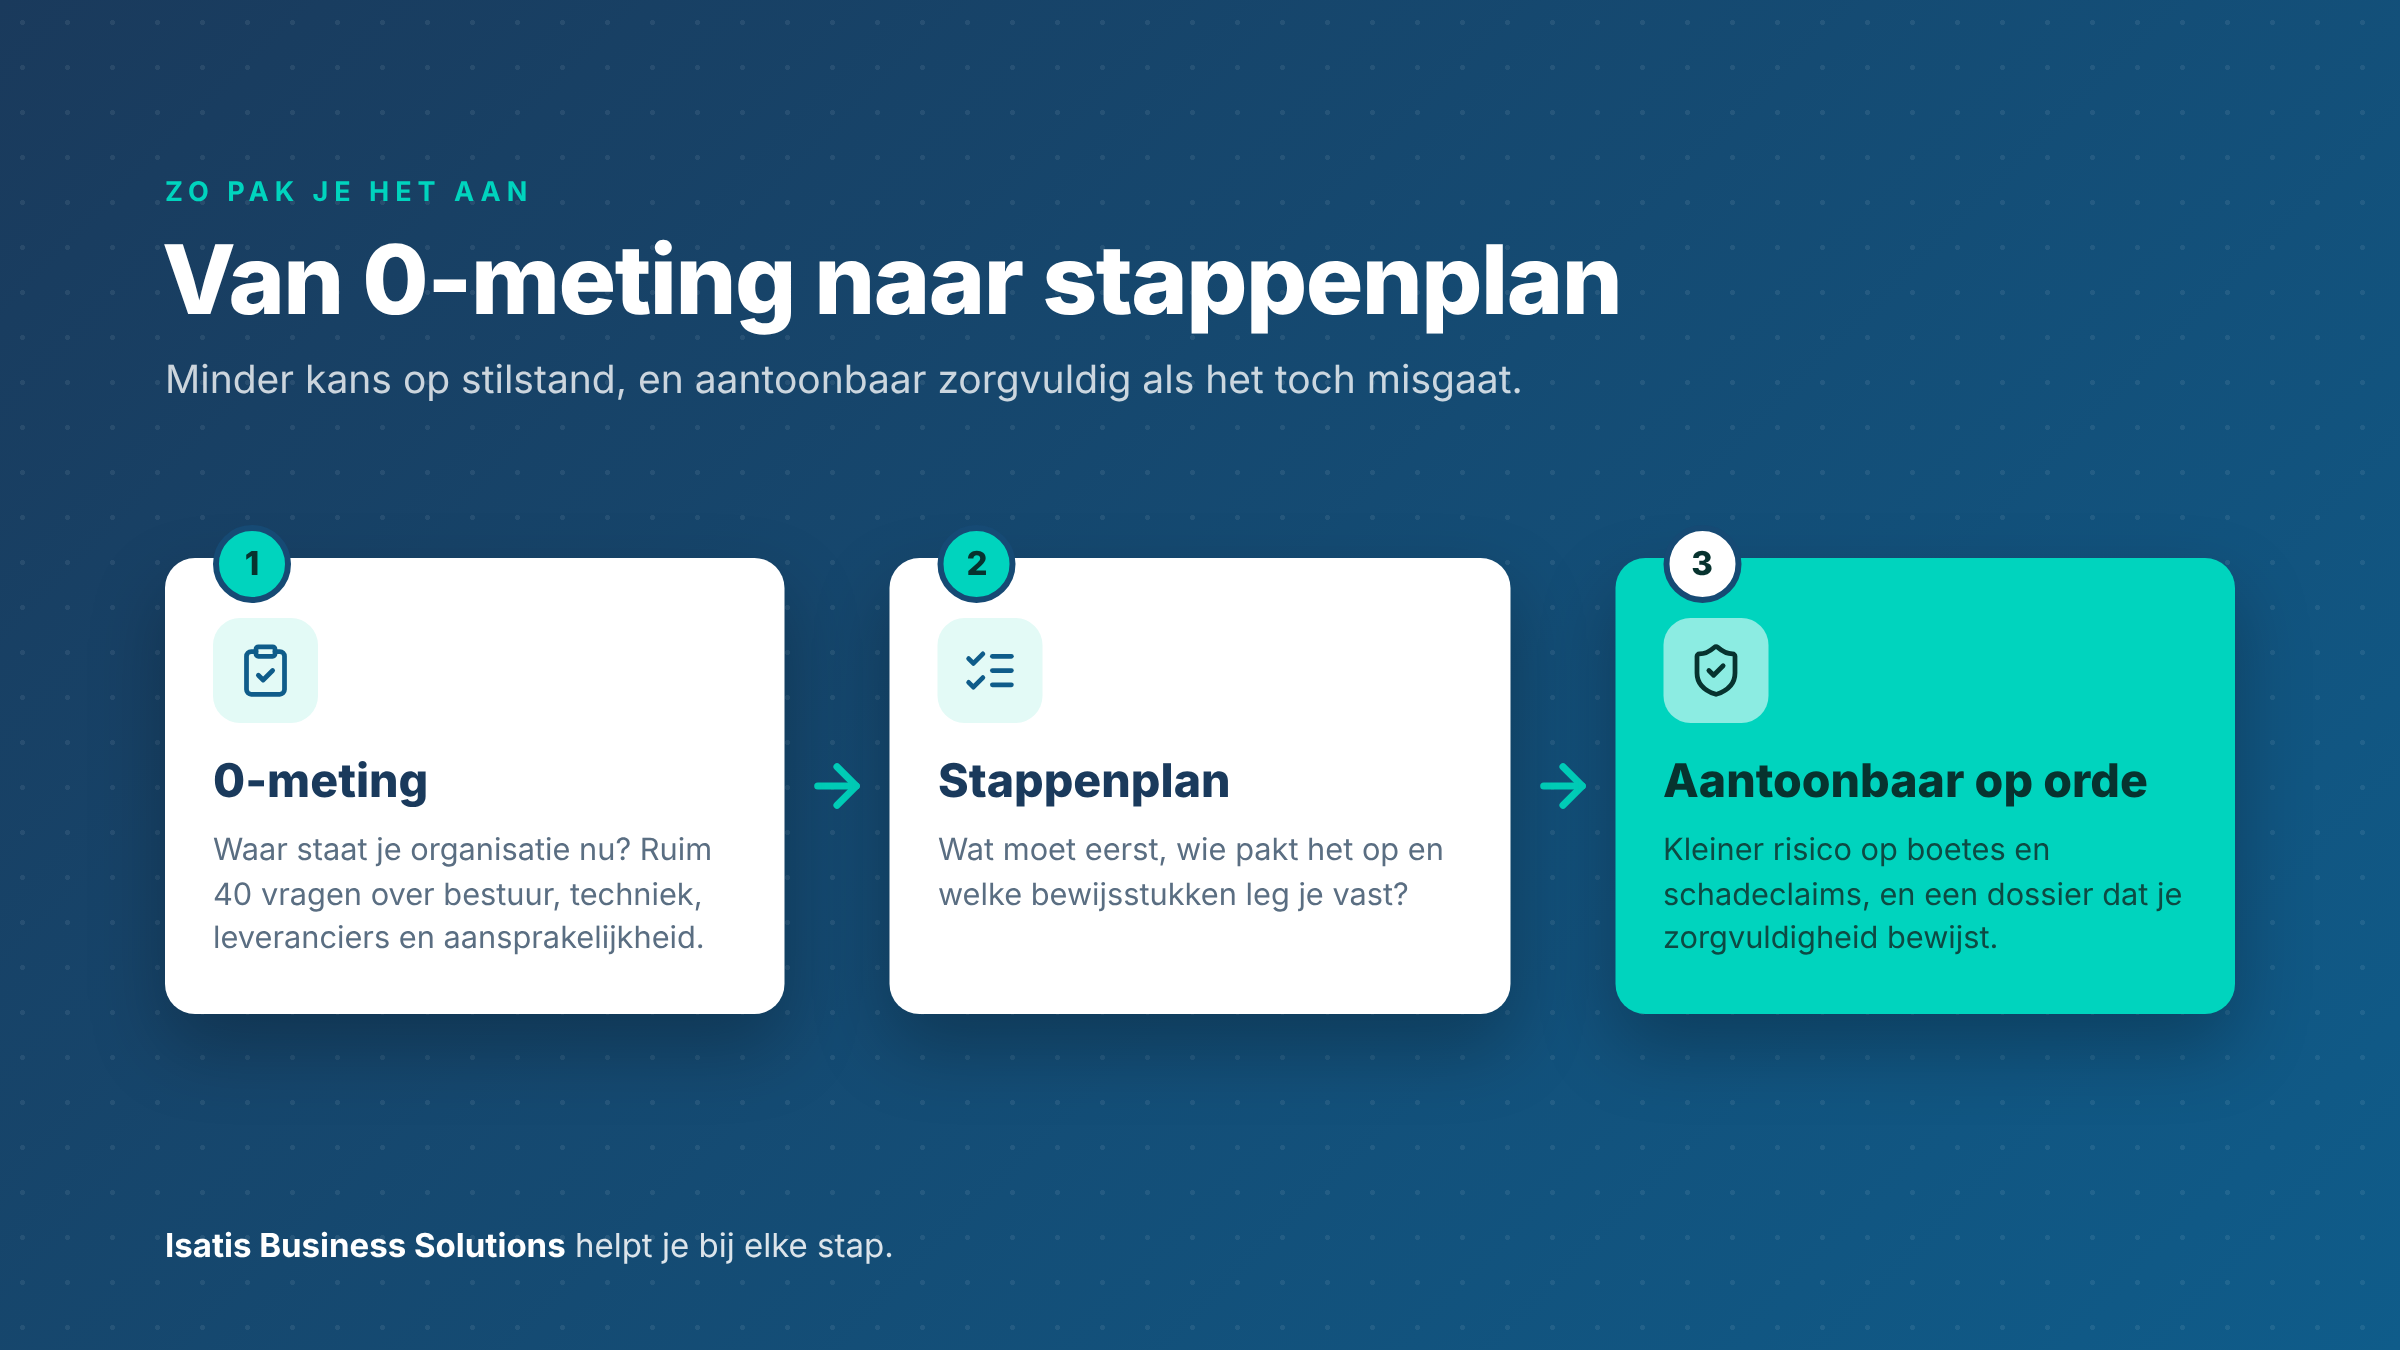
Zo pak je het aan: van 0-meting via stappenplan naar aantoonbaar op orde.
Wacht niet tot jouw systemen uit staan
De Cyberbeveiligingswet geldt al, aanvallers wachten niet en klanten en partners stellen steeds vaker kritische vragen. Begin daarom nu.
Vraag via ibsfocus.nl/0-meting informatie aan over de 0-meting met onze checklist en het stappenplan voor jouw organisatie. Liever direct contact? Mail Kees Prins via kees.prins@i-b-s.nl.
DOE NU DE 0-METING